Gratis webinar | 17 september 2026 | 13.00 – 14.00 uur
Vanaf 11 september gelden de CRA-meldingsverplichtingen. Tegen eind 2027 moet je organisatie volledig in orde zijn. Tijdens dit gratis webinar nemen we je samen met onze partners Cranium en Cingulum mee door de belangrijkste wijzigingen. Je ontdekt wat de CRA betekent voor jouw organisatie, welke acties prioritair zijn en krijgt inzicht in de juridische, technische en security-impact van de regelgeving.

Siebe De Roovere - Cybersecurity Advisor
Siebe De Roovere is Security Advisor en CISO bij Refracted Security, waar hij fabrikanten helpt om CRA-verplichtingen om te zetten in werkende productbeveiliging. Hij is gecertificeerd in de EU Cyber Resilience Act en OWASP SAMM, en is al meer dan acht jaar gastdocent cybersecuritystrategie aan de UGent en KU Leuven.
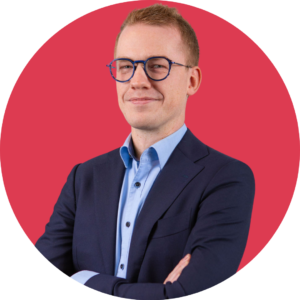
Bernd Fiten - Head of Digital Law bij Cranium
Bernd Fiten is Head of Digital Law bij CRANIUM. Hij begeleidt organisaties bij de juridische en contractuele impact van nieuwe regelgeving zoals de Cyber Resilience Act, met een sterke focus op praktische toepasbaarheid binnen bestaande processen en contracten. Bernd helpt bedrijven doorheen de volledige keten, van leveranciers tot klanten, om compliant en toekomstbestendig te ondernemen
Stijn Muylle - Expert Consultant bij Cingulum
De interesse voor in cybersecurity begon vroeg voor Stijn: als kind zat hij zo vaak achter de computer dat zijn vader de kamer op slot moest doen. Hij startte zijn carrière technisch, als pentester en in development, en groeide van daaruit naar bredere securitvraagstukken. Vandaag helpt hij bedrijven om security niet alleen technisch, maar ook organisatorisch te verankeren.